ETM Identity Release 1.5.0
Limited Customer Release Notes
Version 1.5
September 28, 2026
Gain Visibility into Local Identities Across Windows Endpoints
Prerequisite
Availability of the Local Identity Visibility capability requires Qualys Cloud Agent 6.7.0 or later.
Easily identify unmanaged local accounts, monitor their privileges, and detect risky configurations on Windows endpoints with the Local Identity Visibility capability. This new capability extends your visibility to accounts that exist outside Active Directory.
It also helps you identify local accounts with administrative access, elevated permissions, or long-term presence on endpoints without centralized directory visibility.
This capability is currently available for Windows endpoints.
To view local accounts, navigate to Inventory > Endpoint Assets > Asset Details > Local User
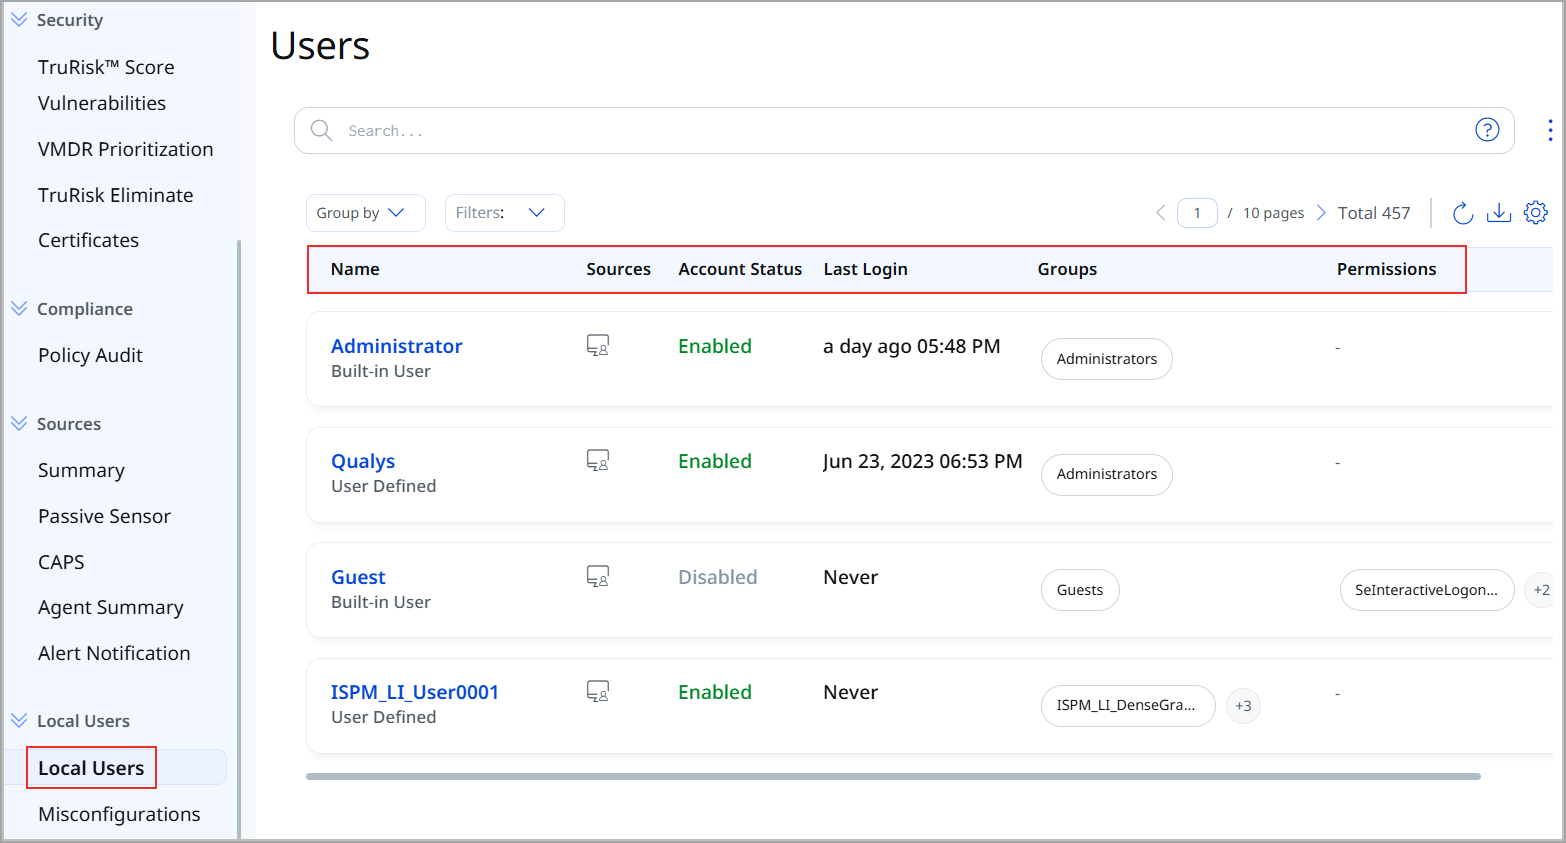
The Local User page provides visibility into:
- Name
- Sources
- Account status
- Last Login
- Groups
- Permissions
You can group and filter local users by user type, account status, password requirements, and account lock status.
Investigate Local User Details
Select a local user to view:
- Overview
- Groups
- Permissions
- Sessions
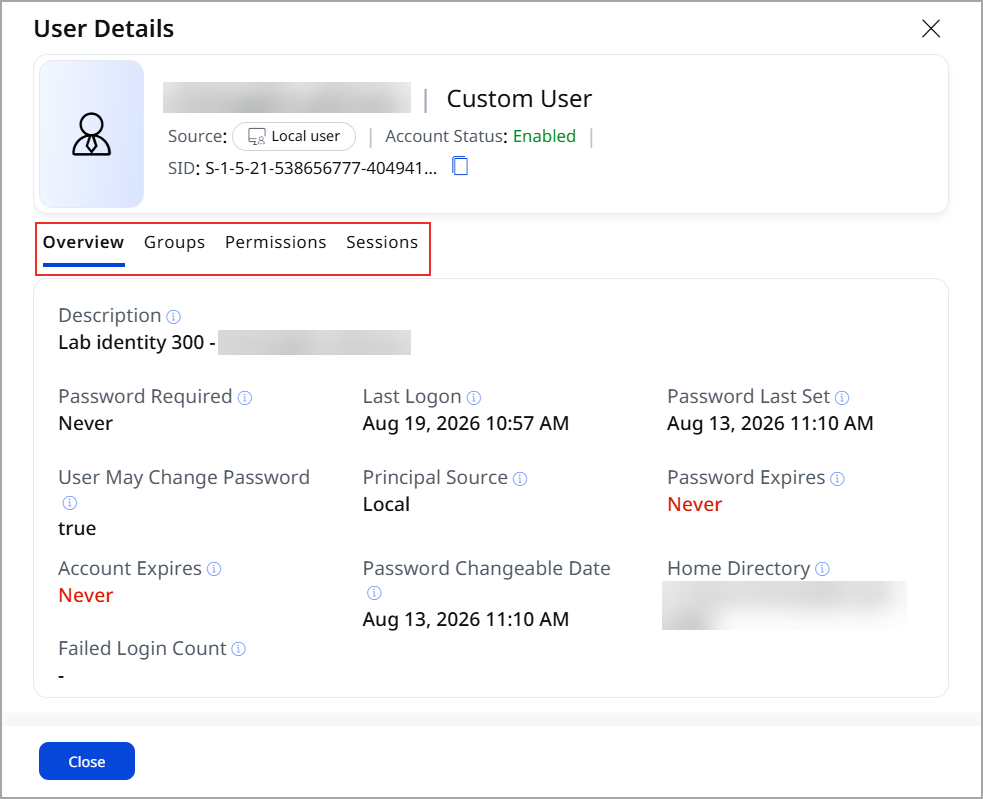
This information helps you understand how a local account is configured and what level of access it has on an endpoint.
Detect Local Identity Misconfigurations
ETM Identity evaluates local users against identity security rules and generates misconfiguration findings when risky configurations are detected.
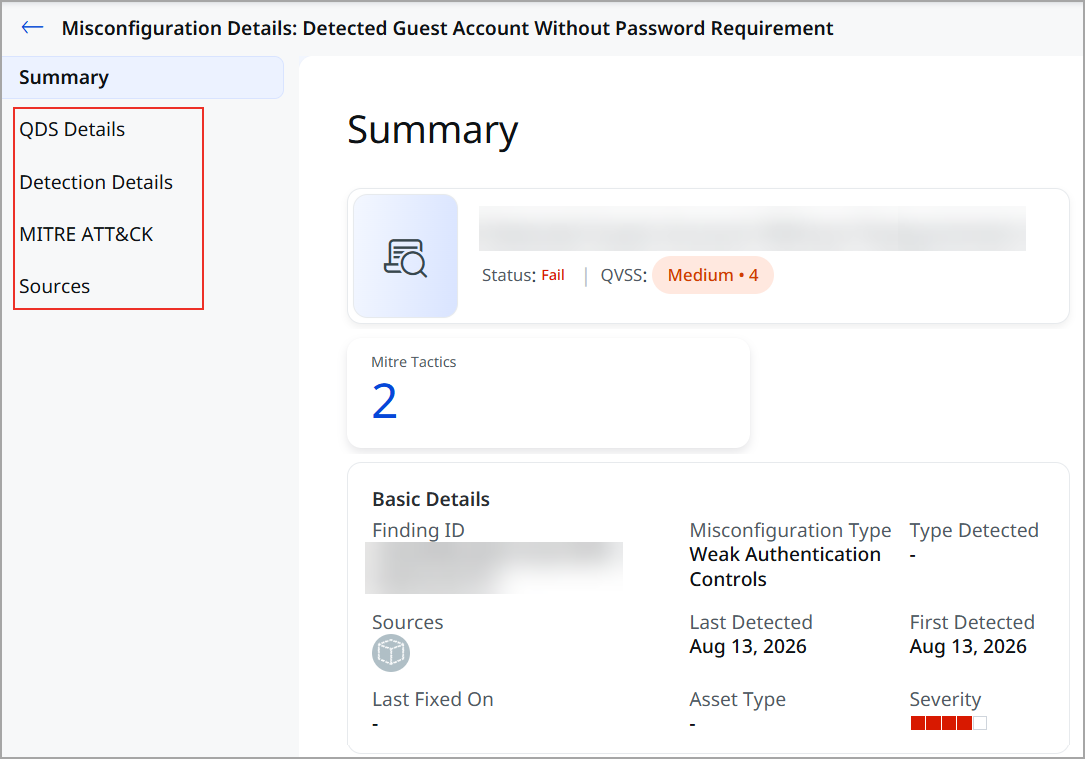
You can investigate findings using:
- Qualys Vulnerability Scoring System (QVSS) Details
- Detection Details
- MITRE ATT&CK mapping
- Remediation guidance
Export Local User Data
Download local user inventory data in CSV format for reporting and offline analysis.